Activision investiga una campaña de 'malware' dirigida a jugadores que han descargado apps de terceros no autorizadas
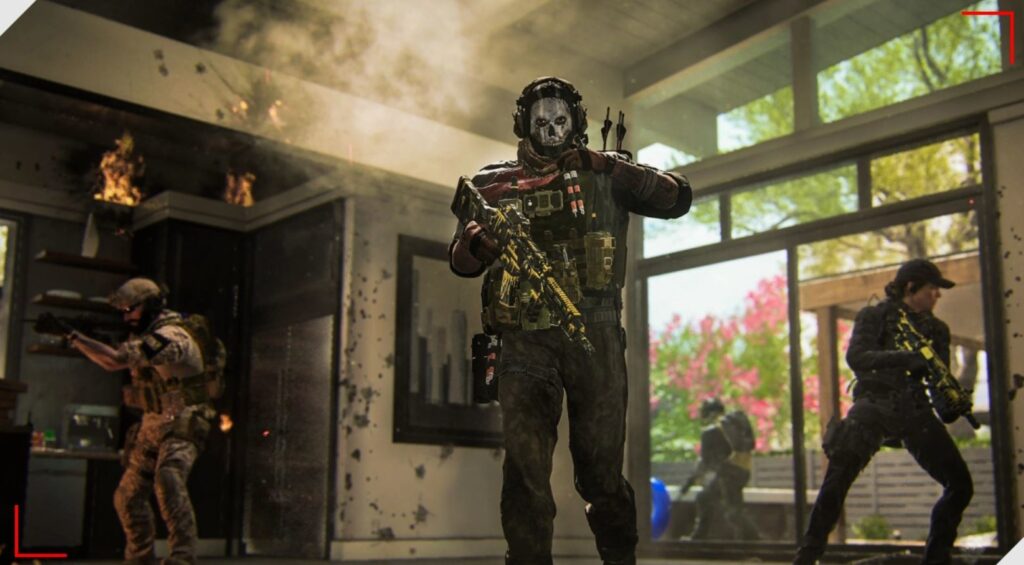
Activision Blizzard ha anunciado que está investigando una campaña maliciosa dirigida a los jugadores que han descargado aplicaciones de terceros -como sistemas para hacer trampas- y que tiene el objetivo de hacerse con las credenciales de sus cuentas y acceder a sus carteras digitales.
La compañía está tratando de averiguar el modo en que los ciberdelincuentes están introduciendo 'malware' en los PC de las víctimas para conocer sus datos y está "trabajando para "trabajando para identificar y poner remedio en la cuenta de cualquier persona afectada", según una persona relacionada con la firma.
Esta fuente también ha adelantado que, aunque aún "no hay suficientes datos sobre cómo se está propagando" la carga maliciosa, el ataque podría estar dirigido a las personas que tienen instaladas herramientas de terceros.
Por su parte, la compañía ha comentado que es conocedora de las informaciones que apuntan a que "algunas credenciales de los jugadores podrían verse comprometidas por 'malware' al descargar o usar 'software' no autorizado", como puede ser un sistema para cometer trampas.
A pesar de ello, los servidores de Activision Blizzard "permanecen seguros y no están comprometidos", en palabras del portavoz de la firma, Delaney Simmons, recogidas por el mencionado medio, que ha dicho que la campaña fue descubierta por el desarrollador de 'software' de trampas Zeebler.
Este usuario, que crea sistemas fraudulentos para el juego Call of Duty, compartió a través de su canal oficial en la plataforma Phantom Overlay que los piratas informáticos tenían el objetivo de atacar a los jugadores para robar sus nombres de usuario y credenciales, para acceder a sus carteras digitales.
Según el especialista, se trata de una campaña de 'malware' diseñado como 'software' con apariencia legítima, que se instala sin el conocimiento ni el consentimiento de los usuarios y les roba tanto los nombres como las contraseñas con las que se identifican.
Por el momento, la compañía no ha avanzado en qué punto se encuentra la investigación, aunque sí ha recomendado el cambio de contraseña y la activación del sistema de autenticación de dos factores (2FA) a todos aquellos que crean que sus cuentas puedan estar comprometidas.
TEMAS RELACIONADOS: #EUROPA PRESS
NO TE PIERDASGoogle permite importar credenciales desde un archivo CSV en su gestor de contraseñas en el móvilTE PUEDE GUSTAR
Fujifilm y World Press Photo amplían su colaboración para apoyar el futuro del fotoperiodismo
Gemini Omni 1.2 Flash amplía la generación de vídeo a 15 segundos y mejora la coherencia en escenas largas
Imcruz – Inchcape Bolivia impulsa el desarrollo del deporte cruceño a través de un convenio con la Gobernación
CROWN PRESENTÓ EN BOLIVIA EL NUEVO BYD TI 7 TECNOLOGÍA, POTENCIA E INNOVACIÓN SIN LÍMITES
Perplexity presenta Teammates, sus agentes personales de trabajo para ejecutar tareas continuas de forma autónoma