Saltar al contenido
Santa Cruz de la Sierra
TECNOLOGÍA

Microsoft reconoce un fallo en el explorador de archivos de Windows 11 que consume más CPU de la que debe

Microsoft reconoce un fallo en el explorador de archivos de Windows 11 que consume más CPU de la que debe

Microsoft ha confirmado un fallo en Windows 11 que hace que el explorador de archivos tenga un consumo excesivo de la CPU, y que vincula a la actualización que lanzó el mes de mayo.

La compañía tecnológica está trabajando en un fallo que se ha detectado después de instalar la actualización acumulativa del 9 de mayo (KB5026372), u otra posterior, que espera haber resuelto a finales del presente mes.

Se trata de un problema que afecta al explorador de archivos. Según explica Microsoft en su blog, los usuarios que itnentan comprobar los permisos de acceso pueden no ver la opción de 'Acceso efectivo', dentro de las opciones avanzadas de seguridad en el menú de Propiedades de un archivo o carpeta compartidos.

Sin embargo, aquellos usuarios que sí lo ven, al seleccionarlo pueden no obtener una lista de resultados y seguir experimentado un consumo de la CPU incluso cuando el diálogo de las opciones avanzadas de seguridad ya ha sido cerrado.

La compañía tecnológica matiza que no es probable que este problema afecte a usuarios que usan dispositivos Windows en sus casas, y ha señalado que, mientras llega la corrección, se puede mitigar el consumo de CPU con solo reiniciar el dispositivo o cerrando la sesión del usuario afectado.

Este fallo se ha identificado en Windows 11, en las versiones 22H2 y 21H2, y en Windows Server 2022.

TEMAS RELACIONADOS: #EUROPA PRESS

NO TE PIERDASHojas de Cálculo comienza a implementar una función para generar plantillas personalizadas con Duet AI

TE PUEDE GUSTAR

GAME

Los servidores de Call of Duty: Warzone Caldera dejarán de estar disponibles el 21 de septiembre

MADRID, 23 Jun. (Portaltic/EP) - Activision Blizzard ha anunciado que llevará a cabo el cierre de los servidores de Call of Duty: Warzone Caldera el próximo 21 de septiembre, dado que sus equipos de desarrolló pasarán a centrarse en "el contenido futuro de Call of Duty". Esta entrega de la saga Call of Duty es la versión renombrada del Call of Duty: Warzone original, el primer 'battle royale' independiente de la saga lanzado en 2020, que pasó a llamarse Warzone Caldera tras el lanzamiento de Warzone 2.0 en 2022. Ahora, la compañía desarrolladora de videojuegos ha anunciado que cerrará sus servidores para Call of Duty: Warzone Caldera el próximo 21…

CONTINUAR LEYENDO
TECNOLOGÍA

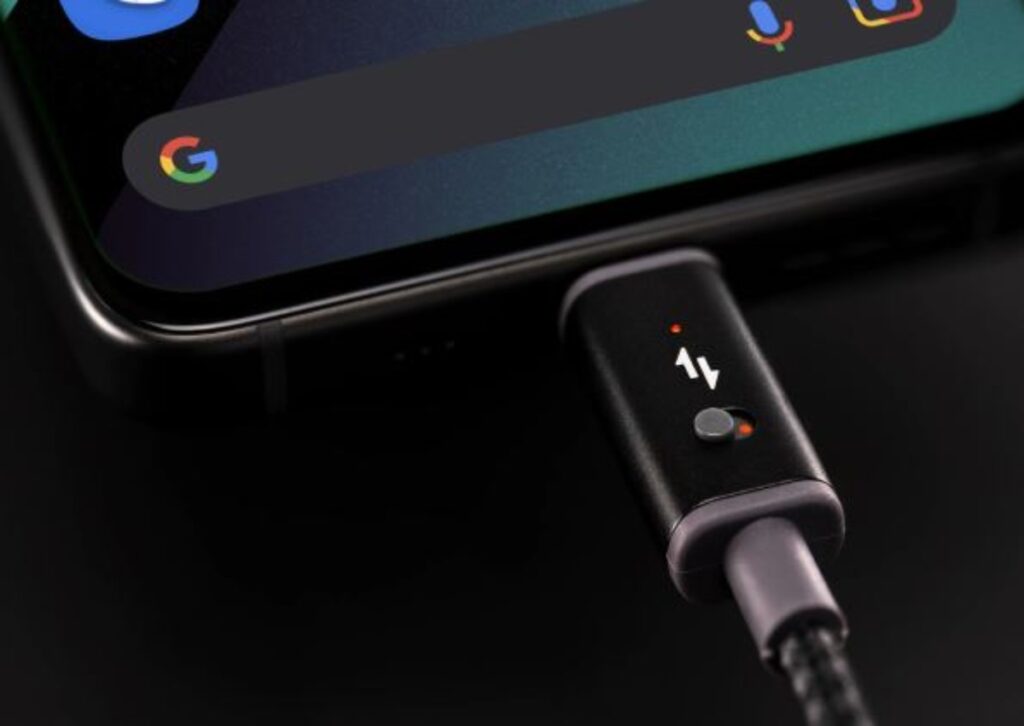
OSOM lanza un cable USB-C que preserva la privacidad del usuario y evita el 'juice jacking'

MADRID, 23 Jun. (Portaltic/EP) - OSOM ha lanzado un cable de privacidad UBS-C que promete proteger el teléfono de ciberataques implementados mediante la técnica de 'juice jacking' y que funciona con cualquier dispositivo con este puerto de carga, ofreciendo hasta 60W. Hace unos meses, el FBI informó de que el uso de estaciones de cargas públicas en espacios como centros comerciales, aeropuertos y hoteles podía promover esta técnica, mediante la cual los ciberdelincuentes pueden utilizar los puertos USB con fines maliciosos. Concretamente, el 'Juice Jacking' es un tipo de ciberataque que utiliza el puerto de carga como una conexión y que, además de cargar la batería del dispositivo, permite el…

CONTINUAR LEYENDO
TECNOLOGÍA

Apple actualiza iOS para fulminar el troyano conocido como Triangulation, distribuido a través de iMessage

MADRID, 23 Jun. (Portaltic/EP) - La última versión de los sistemas operativos de Apple iOS e iPadOS acaba con el troyano conocido como Triangulation, distribuido a través de iMessage, capaz de transmitir silenciosamente información privada a servidores en remoto, como pueden ser fotografías y datos de geolocalización. Investigadores de Kaspersky han señalado que, para llevar a cabo esta campaña maliciosa, los ciberdelincuentes envían una comunicación a través de esta aplicación de mensajería con un archivo adjunto malicioso aprovechando vulnerabilidades de dichos SO, identificadas como CVE-2023-32434, CVE-2023-32435 y CVE-2023-32439. En concreto, esta campaña fue detectada por Kaspersky Unified Monitoring and Analysis Platform (KUMA), cuando determinó que varias docenas de iPhones de…

CONTINUAR LEYENDO