Zoom insta a actualizar su servicio para corregir una vulnerabilidad presente en el cliente para Windows
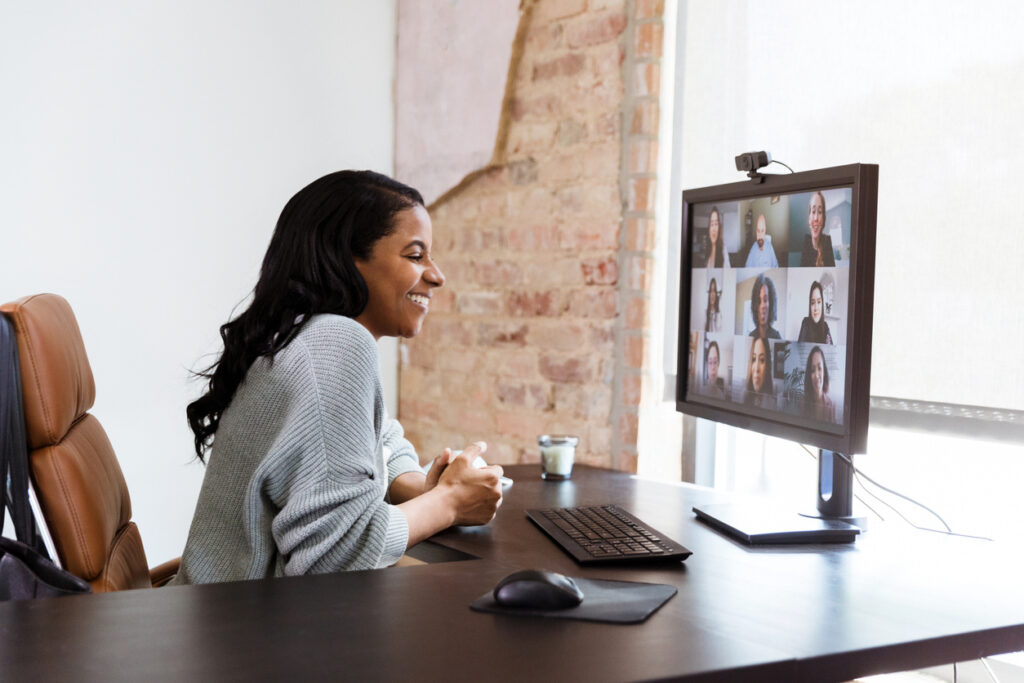
Zoom ha instado a los usuarios de su servicio a instalar la última actualización para corregir una vulnerabilidad presente en su cliente para Windows que permitía a un actor de amenazas aumentar los privilegios.
La vulnerabilidad se encuentra presente en el cliente de Zoom Desktop para Windows, el cliente Zoom VDI para Windows y el SDK de Zoom Meeting para Windows y ha sido identificada por el equipo de Zoom Offensive Security.
Registrada como CVE-2024-24691 y clasificada como "crítica", esta vulnerabilidad permite que "un usuario no autenticado realice una escalada de privilegios a través del acceso a la red", como se recoge en la descripción publicada en su boletín de seguridad.
La compañía tecnológica no ha compartido más detalles, pero insta a los usuarios de su servicio de videollamadas a actualizar a la última versión disponible para corregir la vulnerabilidad.
TEMAS RELACIONADOS: #EUROPA PRESS
NO TE PIERDASWhatsApp permitirá transferir la propiedad de un canal a otra personaTE PUEDE GUSTAR
Google actualiza el Modo IA y AI Overviews con enlaces más claros, contexto sobre las fuentes y artículos de actualidad
La inteligencia artificial transforma el trabajo: 5 oportunidades de negocio para asistentes virtuales en 2026 y cómo Chatea puede ayudarlos a crecer
Google eliminará en diciembre 'Señal de seguridad', la función de emergencias sin plan móvil de los Pixel Watch 2 y 3
Microsoft lanza Microsoft-Decision-1, un modelo basado en Qwen que toma decisiones 35 veces más rápido que GPT-6 Sol
OPPO presentará la serie OPPO Find X10, con el primer smartphone con triple cámara de 200MP, el 21 de octubre